
**Telegram Premium comme camouflage : FireScam est un logiciel malveillant qui cible spécifiquement les dispositifs Android, utilisant des sites de phishing et Firebase comme outils d’attaque.**
La menace des malwares sur les appareils mobiles continue de croître. Un exemple récent est la malware FireScam, qui s’attaque spécifiquement aux appareils Android en se camouflant sous l’apparence d’une application Telegram Premium. Mais que cache véritablement cette menace et pourquoi est-elle si redoutable ?
Une tromperie dangereuse : Comment fonctionne FireScam
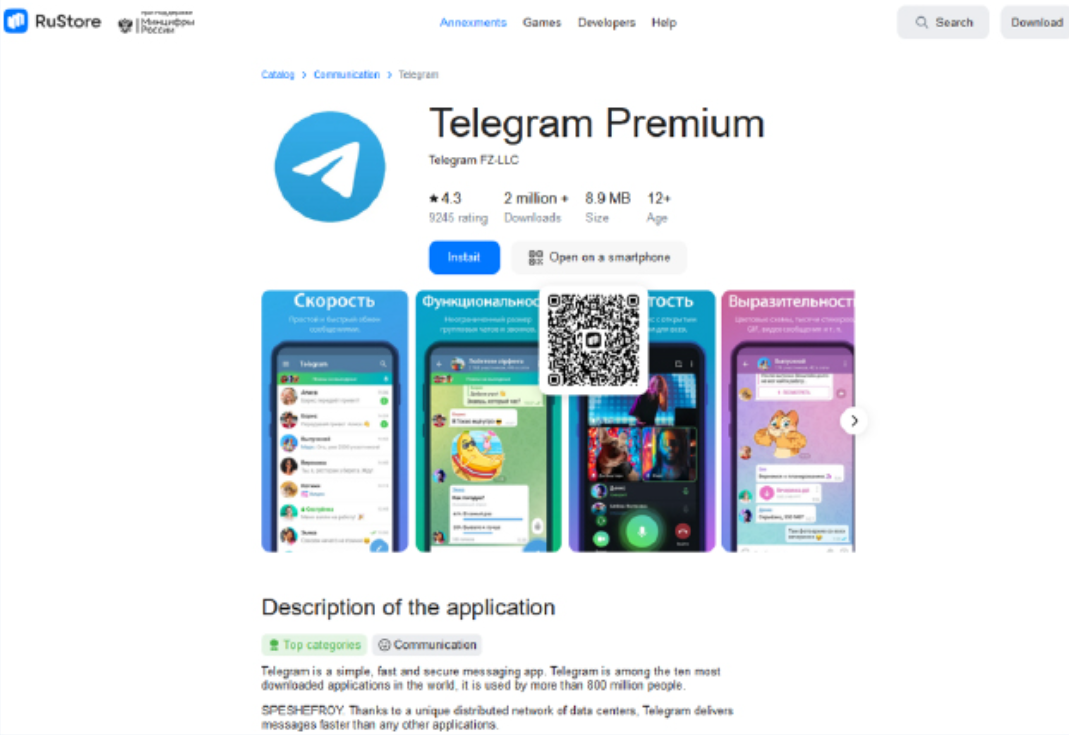
FireScam est diffusé via un site de phishing habilement conçu pour imiter le magasin d’applications russe RuStore. L’application Telegram Premium contrefaite qu’il propose contient un dropper, permettant l’installation du malware sur l’appareil. Le nom du dropper, « ru.store.installer », indique que cette menace cible spécifiquement les appareils fonctionnant sous Android, allant des versions 8 à 15.
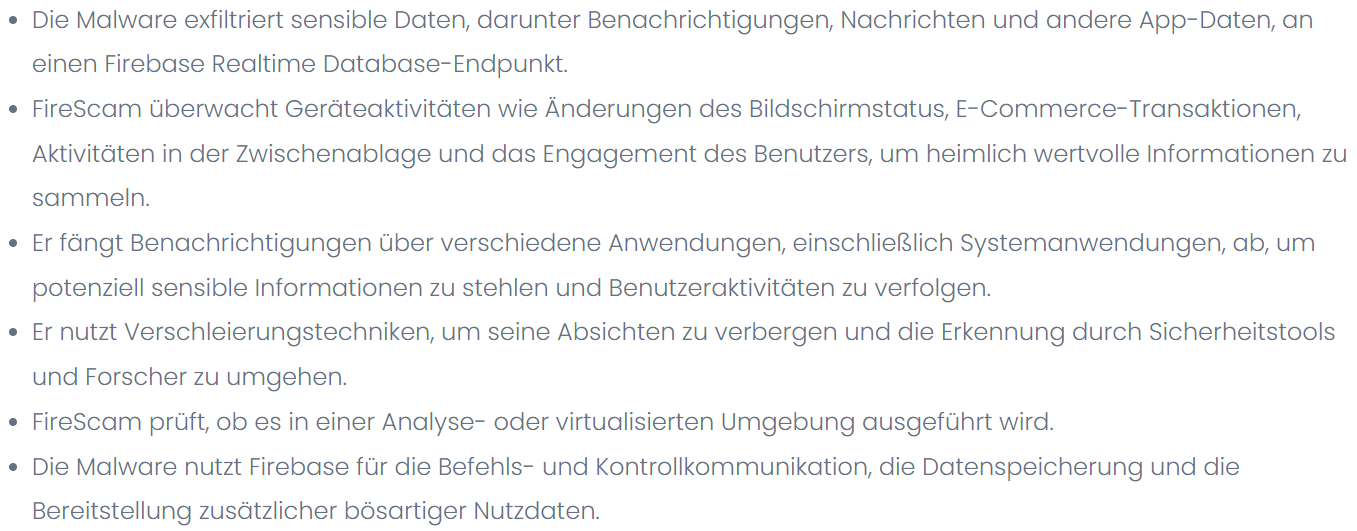
Une fois installée, cette malware continue de se présenter comme un logiciel légitime afin de gagner la confiance de ses utilisateurs. En arrière-plan, elle commence à collecter des informations sensibles telles que des identifiants de connexion et des données financières. Ces informations sont ensuite transférées via Firebase vers un serveur externe, où elles peuvent être exploitées malicieusement.
Ce logiciel malveillant demande un large éventail de permissions afin d’opérer discrètement. Parmi ces permissions figurent l’accès aux notifications, la gestion des applications, ainsi que la possibilité de mettre à jour ou de supprimer des applications sans l’accord de l’utilisateur. Une autorisation particulièrement préoccupante est l’ENFORCE_UPDATE_OWNERSHIP, qui permet à FireScam de bloquer les mises à jour d’autres applications, assurant ainsi sa présence continue sur l’appareil.
Ces permissions étendues confèrent à la malware un contrôle accru sur les activités de l’appareil. Par exemple, elle peut lire les notifications des applications bancaires, suivre les interactions e-commerce ou intercepter des réponses USSD.
Trucs techniques pour le camouflage
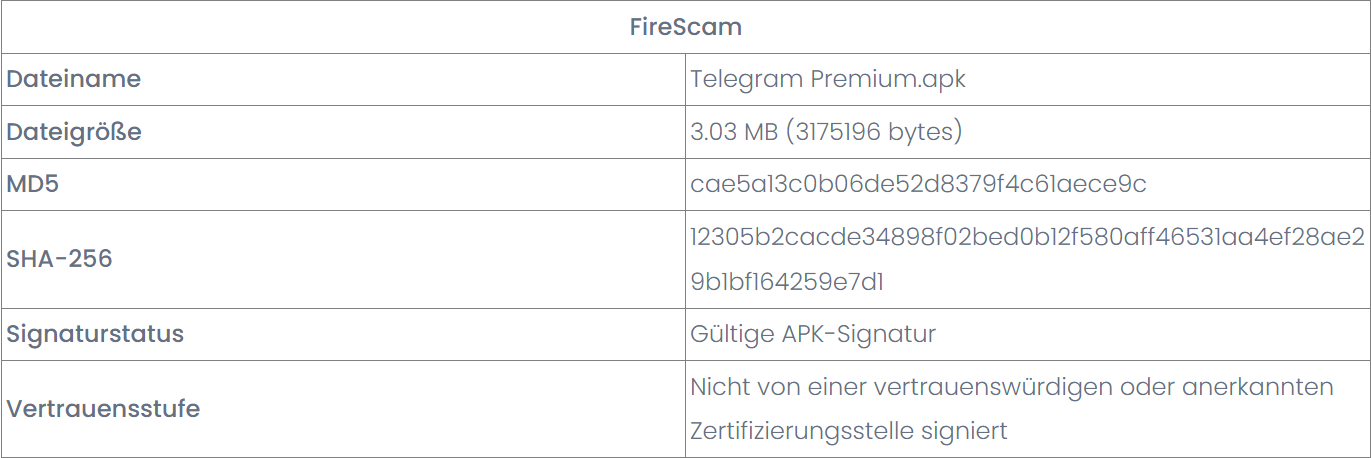
FireScam déploie une variété de techniques de dissimulation pour échapper à la détection. Cela inclut des récepteurs dynamiques, la détection de bac à sable et le chiffrement des données. En outre, cette malware utilise les services de Firebase Cloud Messaging pour recevoir des commandes et assurer son contrôle. Ces méthodes compliquent la tâche des solutions de sécurité modernes, rendant la détection et le blocage préventifs plus difficiles, comme le souligne le fournisseur de sécurité Cyfirma dans un rapport récent.
Le rapport met aussi en lumière le risque des permissions personnalisées. Seules les applications signées par l’attaquant peuvent accéder à certaines fonctionnalités. Cela crée un canal de communication fermé entre FireScam et d’autres applications compromises, échappant quasiment à la vigilance des mécanismes de sécurité.
Comment se protéger
La combinaison du vol de données, du camouflage avancé et d’une diffusion ciblée fait de FireScam une menace sérieuse. L’utilisation de Firebase comme centre de contrôle et de communication illustre comment les attaquants peuvent détourner des technologies légitimes à des fins illégales. Les utilisateurs qui ne savent pas distinguer les fausses boutiques et applications représentent un risque accru.
Bien que les magasins d’applications officiels comme le Google Play Store offrent une première ligne de sécurité, ils ne garantissent pas une protection absolue. Les utilisateurs doivent donc éviter les applications provenant de sources inconnues et vérifier soigneusement les fichiers d’installation.
La responsabilité principale incombe toutefois non seulement aux utilisateurs, mais aussi aux exploitants de plateformes et aux entreprises de cybersécurité. Elles doivent identifier rapidement des menaces comme FireScam et fournir des mesures de protection efficaces.
Points à retenir
- FireScam cible les appareils Android en se faisant passer pour une application légitime et collecte des données sensibles.
- Les utilisateurs doivent rester vigilants et éviter les sources d’applications non fiables.
- Les mesures de sécurité doivent être renforcées à la fois par les utilisateurs et par les acteurs de l’industrie pour contrer ce type de menace.
Dans un monde numérique en constante évolution, la question de la sécurité des données personnelles devient cruciale. Face à des malwares de plus en plus sophistiqués, il est essentiel de sensibiliser les utilisateurs aux pratiques sûres tout en encourageant une vigilance collective au sein de l’écosystème numérique. Quelles mesures devrions-nous envisager pour renforcer la sécurité des applications que nous utilisons au quotidien ?
- Source article et image(s) : tarnkappe.info
Laisser un commentaire