
Rapport sur la cybersécurité
La cybersécurité dans le commerce de détail
Fournisseurs dans ce domaine
L’entreprise Cyberint a présenté les résultats de son rapport concernant la situation actuelle des menaces dans le secteur du commerce de détail européen. Ce document met en lumière pourquoi cette industrie est de plus en plus perçue comme une cible attrayante pour les cybercriminels.
(Image : générée par IA)
Le commerce de détail est confronté à des menaces en constante évolution. L’essor du e-commerce et la quantité croissante de données clients numériques exposent cette industrie à un risque accru d’attaques informatiques. L’Europe, qui demeure une cible de choix pour les cybercriminels et les acteurs étatiques, fait l’objet d’une analyse approfondie dans ce rapport, qui identifie les menaces majeures telles que les violations de données, les ransomwares et les cyberattaques sur les chaînes d’approvisionnement. Le rapport propose également des stratégies pour atténuer ces risques.
Quelles industries et pays sont les plus touchés par les cyberattaques ?
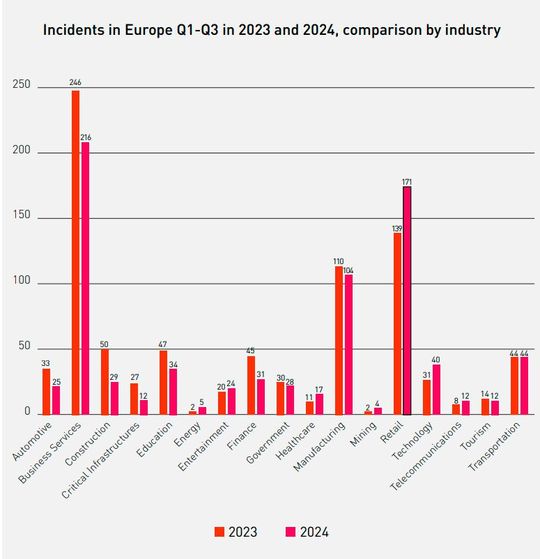
Selon les données recueillies par ERM (précédemment Cyberint), les services d’entreprise, le commerce de détail et la fabrication ont été les secteurs les plus attaqués en Europe entre le premier et le troisième trimestre 2024, avec plus de 800 incidents signalés.
(Image : Cyberint via Check Point)
Les services d’entreprise restent le secteur le plus attaqué. Cependant, le commerce de détail a connu la plus forte augmentation des incidents (23%).
(Image : Cyberint via Check Point)
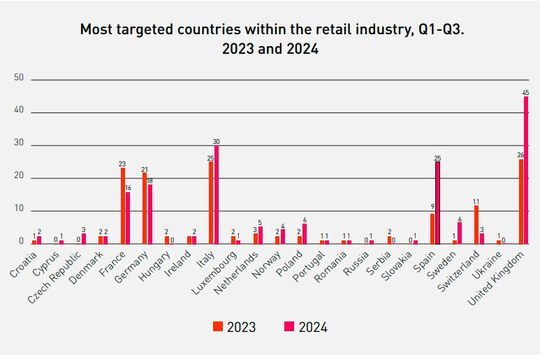
Une analyse détaillée des incidents de ransomware montre que les pays européens les plus touchés en 2024 restent les mêmes qu’en 2023 : la France, l’Allemagne, l’Italie, l’Espagne et le Royaume-Uni, cumulant plus de 78 % des incidents. Néanmoins, l’Espagne et le Royaume-Uni ont enregistré la plus forte hausse des incidents cette année, avec une augmentation des signalements de 178 et 73 % respectivement. Il n’est peut-être pas surprenant que ces pays, qui génèrent un chiffre d’affaires total de 598 milliards d’euros, soient des cibles privilégiées.
Qui menace le commerce de détail ?
Concernant les acteurs de la menace, l’étude de Cyberint révèle une augmentation de 23 % du nombre de groupes malveillants ciblant les entreprises européennes. Des groupes tels que « Ransomhub » et « Hunters » cherchent à se démarquer en améliorant leur image. Dans le même temps, les activités de certains groupes de ransomware bien connus ont diminué en 2023, probablement en raison des actions judiciaires menées contre des acteurs clés tels que Lockbit et AlphV/Black Cat entre 2023 et 2024.
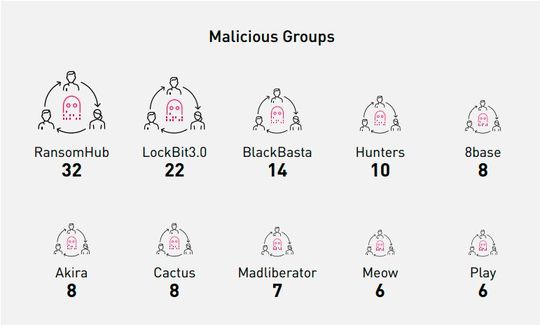
(Image : Cyberint via Check Point)
Quelles méthodes sont utilisées ?
En 2024, Check Point ERM (Cyberint) a observé plusieurs méthodes utilisées par des acteurs de menace pour cibler des victimes potentielles. Les stratégies identifiées proviennent de communications sur le Darknet, de tutoriels, et de cas d’utilisation partagés par des clients et des experts en cybersécurité :
- Utilisation de plates-formes et de magasins fiables
- Malware InfoStealer
- Phishing & Codes QR
- Outils d’IA
- Impersonation RH (usurpation d’identité)
Les paiements de rançon diminuent considérablement
Les montants versés aux cybercriminels ont diminué, la part des victimes qui ont payé tombant à un niveau historiquement bas de 28 %. Les analystes de Check Point ERM attribuent cette baisse aux facteurs suivants :
- Amélioration de la résilience cybernétique : Les entreprises sont de plus en plus capables de repousser les attaques de ransomware, grâce à des progrès dans leurs stratégies de résilience.
- Renforcement des actions judiciaires et mesures gouvernementales : Une autre raison importante de cette diminution est l’intensification des actions des autorités judiciaires et des gouvernements contre les groupes de ransomware.
- Fragmentation de l’écosystème du ransomware : Alors que des cybercriminels de haut niveau tels que REvil ou DarkSide étaient au cœur des plus grandes attaques, en 2024, une tendance vers des groupes de ransomware plus petits et moins fiables émerge.
- Prise de conscience accrue concernant le ransomware : Avec l’évolution du paysage de la cybersécurité, les entreprises prennent conscience des conséquences à long terme des paiements de rançon.
Moins de paiements, mais des paiements de rançon plus élevés
En dépit de la tendance générale à la baisse, en 2024 le montant de rançon le plus élevé enregistré à ce jour a été payé. Le détaillant de médicaments Cencora a versé 75 millions de dollars à la groupe de ransomware Dark Angels, presque le double du précédent record.
Ce cas hautement médiatisé pourrait servir de précédent pour d’autres attaquants et mener à des demandes de rançon plus importantes et agressives à l’avenir. Les cybercriminels pourraient se concentrer sur moins de cibles, mais plus lucratives, s’éloignant d’attaques généralisées vers des extorsions ciblées à fort enjeu.
(ID : 50310431)
Points à retenir
- Le secteur du commerce de détail est de plus en plus vulnérable en raison de l’accroissement du e-commerce et de la numérisation des données des clients.
- Les incidents de cyberattaque dans ce secteur ont augmenté de 23% en 2024 par rapport à l’année précédente.
- Les pays européens tels que la France et l’Allemagne continuent d’être en tête des pays les plus ciblés par les ransomware.
- Les entreprises améliorent leur résilience face aux cyberattaques, grâce à des plans de réponse aux incidents bien établis.
- Une prise de conscience accrue des risques liés au paiement de rançons a conduit à une diminution générale des paiements.
Le paysage de la cybersécurité est en constante évolution, obligeant les entreprises à renforcer leurs défenses face à des menaces croissantes. Ce rapport souligne l’importance de la vigilance dans le secteur du commerce de détail et l’adaptation des stratégies pour contrer ces attaques. Une question demeure : comment les entreprises peuvent-elles innover davantage dans leur approche pour garantir la sécurité des données face à un avenir incertain ?
- Source article et image(s) : www.it-business.de
Laisser un commentaire