
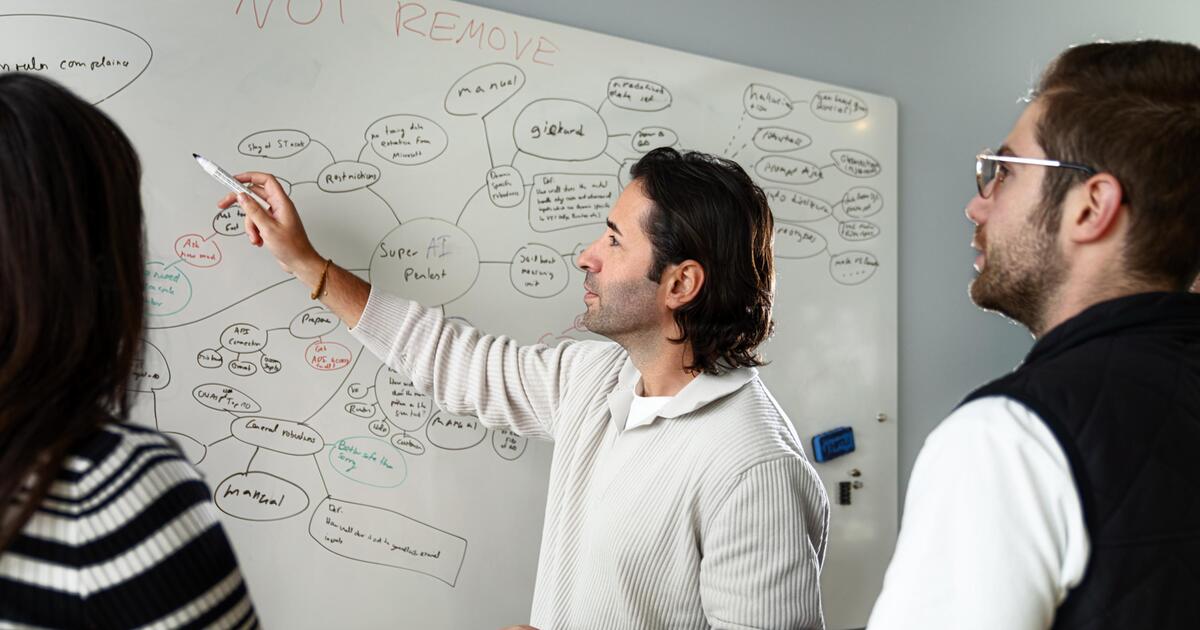
Pourquoi les entreprises sont-elles souvent vulnérables aux attaques de hackers, et quelles mesures peuvent-elles prendre pour mieux se protéger ? L’expert en cybersécurité Okay Güler répond à ces questions lors d’une interview avec notre équipe. Il explique comment les hackers deviennent de plus en plus professionnels et utilisent de nouvelles technologies pour des attaques ciblées.
M. Güler, les hackers réussissent régulièrement à s’introduire dans les entreprises allemandes. Comment l’équipement technique et les méthodes des groupes de hackers ont-ils évolué ces dernières années ?
Okay Güler : Ils ont beaucoup progressé. Les attaques sont de plus en plus automatisées, notamment via des botnets. Les outils modulaires permettent un travail plus efficace. De nombreux hackers utilisent des services cloud ou des réseaux décentralisés comme le Darknet pour dissimuler leurs activités. Grâce au “Cybercrime-as-a-Service”, même les criminels moins expérimentés peuvent accéder à des techniques avancées. De plus, les groupes de hackers sont devenus plus professionnels, souvent avec des rôles clairement définis et des objectifs stratégiques. Ils se concentrent davantage sur des attaques ciblées après une préparation approfondie et utilisent l’ingénierie sociale combinée à l’intelligence artificielle pour augmenter leurs taux de réussite.
Quelles nouvelles technologies utilisent-ils aujourd’hui pour rendre leurs attaques encore plus efficaces et professionnelles ?
Les hackers exploitent de plus en plus des technologies telles que l’intelligence artificielle (IA) et l’apprentissage automatique pour identifier plus rapidement les vulnérabilités des systèmes informatiques et mener des attaques de manière plus précise. L’IA peut analyser de grandes quantités de données en temps réel et créer des emails de phishing personnalisés difficiles à détecter. De même, les deepfakes et la synthèse vocale sont utilisés pour créer des vidéos et des audios falsifiés très réalistes. Ces techniques sont employées dans les attaques d’ingénierie sociale, où les hackers imitent par exemple des cadres pour manipuler les employés.
Une autre tendance est le Ransomware-as-a-Service (RaaS), une sorte de “service” qui fournit des paquets de ransomware prêts à l’emploi, permettant ainsi à des criminels moins qualifiés de mener des attaques. Les plateformes RaaS se chargent de la diffusion des logiciels malveillants et de la gestion des paiements. De plus, les hackers utilisent de plus en plus le cloud computing pour dissimuler leurs activités, car les environnements cloud dynamiques et difficiles à tracer posent des défis aux solutions de sécurité.
Les exploits Zero-Day, c’est-à-dire l’exploitation de failles de sécurité pour lesquelles aucun correctif n’existe encore, ainsi que les kits d’exploitation automatisant l’attaque de diverses vulnérabilités, sont également largement répandus. Enfin, les dispositifs IoT (Internet des Objets) et les systèmes OT (Technologie Opérationnelle), souvent mal sécurisés, représentent des cibles croissantes. Les hackers infiltrent les réseaux via des appareils IoT ou attaquent des systèmes industriels utilisés dans des infrastructures critiques.
Que signifie “Ransomware-as-a-Service” ?
Le Ransomware-as-a-Service (RaaS) est un modèle commercial où des hackers expérimentés proposent des outils et des infrastructures de ransomware en tant que service. Cela signifie que même des criminels sans compétences techniques peuvent utiliser ces programmes pour chiffrer les données des victimes et demander une rançon. Les développeurs de ransomware s’occupent du support technique et de la gestion des paiements, tandis que les attaquants mènent les attaques réelles. En échange, les développeurs reçoivent une part de l’argent extorqué.
Comment ce modèle peut-il modifier la propagation des cyberattaques ?
Le RaaS a augmenté le nombre d’attaques en rendant ces programmes plus accessibles. Les paiements sont souvent effectués de manière anonyme via des cryptomonnaies, ce qui complique la traque des attaquants. Des groupes RaaS connus comme DarkSide et REvil ont participé à de grandes cyberattaques, démontrant l’efficacité et le danger de ce modèle.
Certaines entreprises et même des administrations publiques collaborent avec des partenaires externes pour sécuriser leur communication interne ou leur veille médiatique. Les hackers peuvent-ils causer des dommages via ces partenaires externes ?
Oui, les partenaires externes peuvent représenter un risque important pour les entreprises et les administrations, notamment à travers les attaques de la chaîne d’approvisionnement, c’est-à-dire des cyberattaques ciblant les fournisseurs numériques des entreprises. Des vulnérabilités peuvent apparaître si les partenaires externes appliquent des normes de sécurité moins strictes. Les hackers exploitent ces faiblesses chez les fournisseurs tiers pour accéder aux systèmes de la cible principale, souvent parce que les partenaires externes ont un accès direct à des données sensibles ou des autorisations spéciales pour interagir avec les systèmes internes.
Les attaques de la chaîne d’approvisionnement sont une méthode de plus en plus prisée, où les hackers exploitent des vulnérabilités dans les logiciels ou le matériel des fournisseurs tiers. Grâce à cette méthode, ils peuvent infecter simultanément un grand nombre de victimes, comme ce fut le cas lors de l’attaque SolarWinds. Les dépôts Open-Source compromis, comme récemment avec un paquet Python sur GitHub, représentent également un risque croissant. De telles attaques sur des projets Open-Source permettent aux hackers d’insérer des logiciels malveillants dans des projets légitimes et de les diffuser largement avant d’être détectés.
Comment mieux se protéger contre de telles attaques ?
Une meilleure protection repose sur un programme complet de sécurité de la chaîne d’approvisionnement, qui identifie et surveille les risques dès le départ. Les entreprises doivent évaluer leurs fournisseurs critiques et inclure des exigences de sécurité claires dans les contrats. Des audits réguliers et une surveillance continue de la chaîne d’approvisionnement sont indispensables. Des outils comme l’analyse de la composition logicielle (SCA) peuvent aider à détecter les paquets malveillants, comme ceux sur GitHub, avant qu’ils ne causent des dommages. Une liste de matériel logiciel (SBOM) est un outil essentiel dans la lutte contre les attaques de la chaîne d’approvisionnement, en particulier lorsqu’elle est combinée avec la SCA. Alors que les outils SCA analysent activement le code à la recherche de vulnérabilités et de problèmes de sécurité connus, une SBOM fournit une liste détaillée de tous les composants utilisés dans un projet logiciel, y compris les bibliothèques Open-Source, les dépendances et leurs versions.
Comment l’intelligence artificielle va-t-elle changer les stratégies d’attaque des hackers et quels sont les tendances futures que vous voyez dans ce domaine ?
L’intelligence artificielle va considérablement transformer les stratégies d’attaque des hackers en automatisant et en rendant de nombreux processus plus efficaces. Déjà, l’IA est utilisée pour contourner les vérifications de sécurité des sites web comme les CAPTCHA ou pour personnaliser les attaques de phishing. À l’avenir, nous prévoyons une utilisation accrue des malwares assistés par l’IA et des attaques automatisées capables de s’adapter dynamiquement à leurs cibles. Les attaques basées sur les deepfakes et les attaques adversariales contre les systèmes d’IA eux-mêmes sont également en hausse. Les développements futurs pourraient inclure des ransomwares assistés par l’IA et des stratégies d’attaque auto-développantes capables de s’ajuster en temps réel aux nouvelles conditions. Une combinaison de l’informatique quantique et de l’IA pourrait également menacer fondamentalement la sécurité des systèmes de cryptage.
Article original rédigé par : Okay Güler
- Okay Güler (né en 1988) est le fondateur de la startup de cybersécurité CLOUDYRION à Düsseldorf. Il teste en tant que hacker éthique les systèmes informatiques pour détecter les vulnérabilités, principalement dans les secteurs bancaire et automobile. En 2020, il a fondé sa propre entreprise, qui a maintenant plus de 20 experts sans financement externe et est soutenue par 15 partenaires externes. CLOUDYRION de Düsseldorf forme les entreprises à faire face efficacement aux menaces dans le cyberespace.
“Voici comment travaille la rédaction” Vous informe sur quand et sur quoi nous rapportons, comment nous gérons les erreurs et d’où proviennent nos contenus. Dans notre reportage, nous respectons les directives de la Journalism Trust Initiative.
Points à retenir
- Les attaques automatisées et les outils modulaires rendent les cyberattaques plus efficaces.
- L’utilisation de l’IA et de l’apprentissage automatique permet aux hackers de cibler plus précisément leurs victimes.
- Le modèle Ransomware-as-a-Service facilite l’accès aux techniques avancées pour des criminels moins expérimentés.
- Les attaques de la chaîne d’approvisionnement représentent une menace croissante en exploitant les faiblesses des fournisseurs tiers.
- La mise en place d’un programme de sécurité de la chaîne d’approvisionnement est essentielle pour identifier et atténuer les risques.
- Les futures tendances incluent l’utilisation accrue des malwares assistés par l’IA et des attaques adaptatives basées sur les deepfakes.
En somme, la cybersécurité doit évoluer en permanence pour contrer les méthodes de plus en plus sophistiquées des hackers. Les entreprises doivent adopter une approche proactive en matière de sécurité, en intégrant des technologies avancées et en renforçant leurs collaborations avec des partenaires de confiance. Quelle sera la prochaine étape dans la lutte contre la cybercriminalité, et comment les entreprises peuvent-elles anticiper et s’adapter aux menaces émergentes ?
- Source et image(s) : web.de
Laisser un commentaire